ISO 45003 -İş Sağlığı ve Güvenliği Yönetimi — İşyerinde Psikolojik Sağlık ve Güvenlik — Psikososyal Riskleri Yönetmek için Kılavuz…
Prof. Dr. İdil Işık1 , Uzm. Psk. Ali Fırat Işık2, Örgütsel Psikoloji Uzm. Yasin Kuzdağ2,
Örgütsel Psikoloji Uzm. Fatma Tepiroğlu2
1Bahçeşehir Üniversitesi, 2PRISMA Psikososyal Risk Yönetimi Enstitüsü
“ISO 45003 -İş Sağlığı ve Güvenliği Yönetimi — İşyerinde Psikolojik Sağlık ve Güvenlik — Psikososyal Riskleri Yönetmek için Kılavuz” Uluslararası Standardizasyon Örgütü (ISO- International Organization for Standardization) tarafından 2021 yılında yayımlanarak, “ISO 45001:2018 İş Sağlığı ve Güvenliği Yönetim sistemleri — Kullanım için Kılavuz ile Şartlar Standardı” ailesi içine giren bir kılavuzdur. ISO 45003, iş sağlığı ve güvenliği yönetim sistemlerine psikososyal risk yönetimini entegre etmeyi amaçlayan ilk uluslararası kılavuz niteliğindedir. Türkçe olarak Türk Standartlar Enstitüsü tarafından 2022 yılında yayımlanmıştır. Kılavuz kurumların psikososyal risk yönetimini rastgele girişimler yerine sistematik bir yönetim disiplini haline getirmesi için somut bir çerçeve sunar.
ISO Sisteminde Standart ve Kılavuz Ayrımı
ISO sistemi içinde kılavuzlar, standartların operasyonel süreçlerini derinleştiren dokümanlar niteliğindedir; iç ve dış denetim süreçleri için kapsamlı bir referans çerçevesi sunarlar. Ancak ISO 45003, bir gereklilik standardı değil kılavuz olduğu için ISO 45001’de olduğu gibi bağımsız bir şekilde belgelendirilemez; kendi başına bir “uygunluk/uygunsuzluk” denetimine konu olmaz. Bununla birlikte bu durum, kılavuza dayalı bulguların denetim sürecinde işlevsiz kaldığı anlamına gelmez: ISO 45003 ilkelerine uyum, ISO 45001 belgelendirme denetiminin bir parçası olarak bağımsız bir üçüncü taraf tarafından değerlendirilebilir ve tespit edilen açıklar, ISO 45001’in kendi tehlike tanımlama ve risk değerlendirme maddeleri üzerinden dolaylı olarak bir 45001 uygunsuzluğuna dönüşebilir. Yani, “45003 bulguları hiçbir zaman uygunsuzluk üretmez” diyemeyiz; 45003’ün kendisi belgelendirme konusu değildir, ama 45001 denetiminde referans ve kanıt olarak kullanılabilir.
Ulusal kalite akreditasyon sistemleri, standartlara dayalı belgelendirme yaparken kılavuzlar için akredite bir belgelendirme şeması tanımlamamıştır; bu nedenle bir kılavuz standarda dayalı sertifika, ISO 45001 belgelendirmesinde olduğu gibi bir ulusal akreditasyon kurumunun onayını taşımaz. Buna rağmen belgelendirme kuruluşları, kendi özgün sistematiklerine göre bu tür kılavuzlara dayalı akredite olmayan (non-accredited) değerlendirme ve sertifikasyon hizmetleri sunabilmektedir. ISO 45003’ün geliştirildiği ISO/TC 283 (İş Sağlığı ve Güvenliği Yönetimi) teknik komitesinin sekretaryasını yürüten İngiliz Standartlar Enstitüsü (British Standards Institution, BSI), bu alanda öncü bir örnek oluşturmaktadır: BSI, şeması kapsamında bağımsız değerlendirme ve kendi özgün belgelendirmesini sunduğunu; ancak bu belgelendirmenin ISO 45001 sertifikasyonunda olduğu gibi akredite bir belge niteliği taşımadığını açıkça belirtmektedir.
Psikososyal Risk ve Esenlik: Standardın Tanımladığı Kavramlar
Kılavuz, psikososyal riski, işle ilişkili psikososyal nitelikteki tehlikelere maruz kalma olasılığı ile bu maruziyetin yol açabileceği sağlık kaybının bir bileşimi olarak tanımlamaktadır.

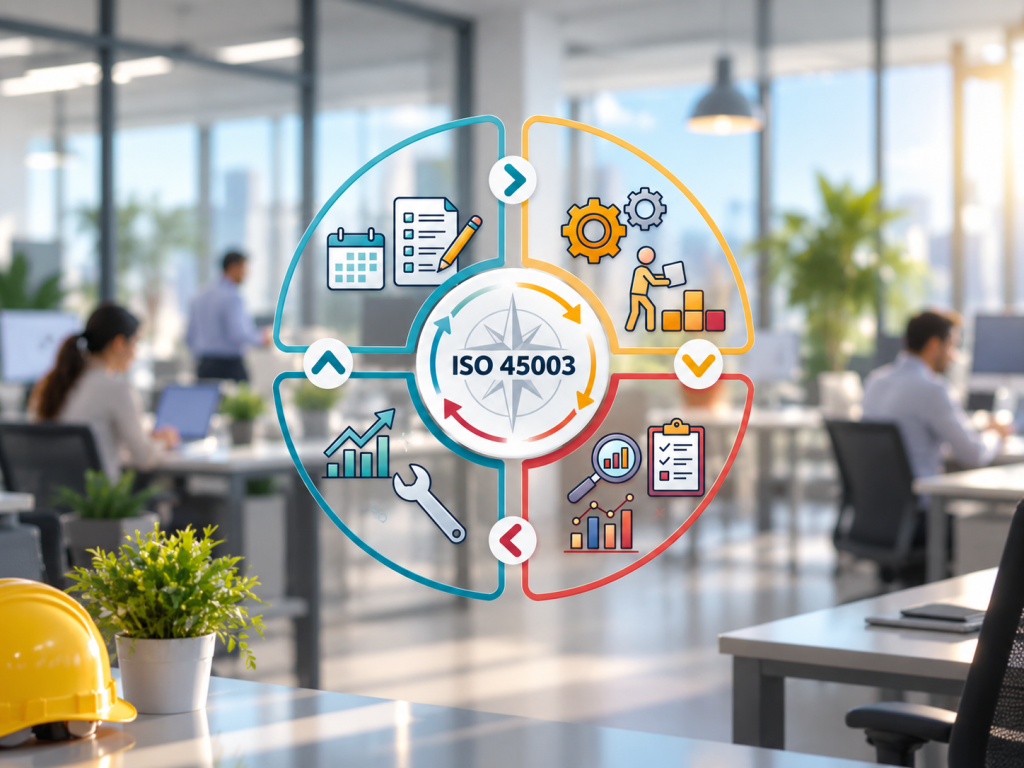
Şekil 1. ISO 45003’te tanımlanan PUKO döngüsü
Kılavuz, bu döngüyü kuruluşun bağlamı ve liderlik-çalışan katılımı zemini üzerine oturtmaktadır. Döngünün altı bileşeni, yani, bağlam, liderlik ve katılım, planlama, uygulama, kontrol, iyileştirme ve bunların dış girdi/çıktılarla ilişkisi bir yönetim sistemi ortaya çıkartmaktadır.
Standardın 4. ila 10. maddeleri, yukarıda özetlenen PUKO mantığını yedi ardışık adıma dönüştürmektedir: kuruluşun bağlamını anlamakla (Madde 4) başlayan süreç, liderlik taahhüdü ve çalışan katılımıyla (Madde 5) zemin bulur; planlama (Madde 6) tehlikelerin tanımlanıp değerlendirildiği teknik çekirdeği oluşturur; destek (Madde 7) bu planı hayata geçirecek kaynak ve yetkinliği sağlar; operasyon (Madde 8) önlemleri fiilen uygular; performans değerlendirmesi (Madde 9) sistemin işleyip işlemediğini sınar; iyileştirme (Madde 10) ise bulguları bir sonraki döngünün girdisine dönüştürür.
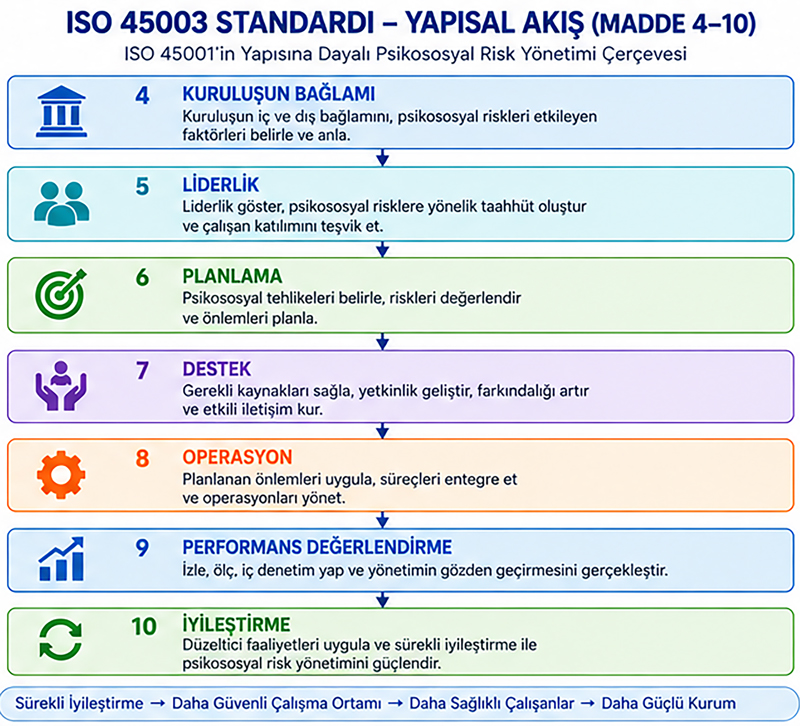
Şekil 2. ISO 45003 psikososyal risk yönetim sistemi yapısal akış
1. Kuruluşun Bağlamını Anlamak: İlk Adım
Psikososyal risk yönetimine doğrudan tehlike listeleriyle başlamak, sık karşılaşılan bir pratik hatadır. Kılavuz, öncelikle kurumun kendi bağlamını okumasını şart koşar; çünkü aynı tehlike kaynağı, farklı kurumlarda farklı ağırlıkta risk üretir. Vardiyalı çalışma bir üretim tesisinde iş güvenliği açısından öncelikli bir konuyken, ofis temelli bir hizmet kuruluşunda gündemin çok gerisinde kalabilir. Bağlam analizi iki eksende ilerler.
Dış bağlam, kurumun doğrudan kontrol edemediği ama etkilendiği koşulları kapsar: Tedarik zincirindeki zaman baskısı, müşteri ve hizmet alıcılarının talepleri, ekonomik konjonktür, işgücü piyasasındaki demografik değişim, teknolojik dönüşümün hızı, hatta bölgesel ölçekte yaşanan toplumsal veya sağlık krizleri bu kapsama girebilir.
İç bağlam ise kurumun kendi yapısına dair unsurları içerir. Bunlar arasına, yönetim ve karar alma biçimi, örgüt kültürü, iletişim tarzı, kurumun büyüklüğü ve merkeziyetçilik düzeyi, işgücünün demografik ve kültürel çeşitliliği, çalışanların psikososyal tehlikeleri tanıma konusundaki yetkinliği, çalışma biçimlerinin çeşitliliği (sahada, uzaktan, izole ya da vardiyalı çalışma gibi) ve kaynakların yeterliliği gibi psikososyal tehlike kaynakları girmektedir.
2. Liderlik ve Çalışan Katılımı: Sistemin Taahhüt Zemini
ISO 45003, diğer tüm yönetim sistemlerinde olduğu gibi psikososyal risk yönetiminin başarısını, doğrudan üst yönetimin taahhüdüne bağlamaktadır ve klasik “yönetim desteği önemlidir” söyleminin ötesine geçen, somut bir taleptir. Üst yönetimden istenen; risk yönetimine ayrılan kaynağın zamanında ve yeterli düzeyde sağlanması, rol ve sorumlulukların açıkça tanımlanması, psikososyal riskleri stratejik planlara ve mevcut raporlama hatlarına gerçekten dahil etmesi, bir tehlike veya endişeyi bildiren çalışanın hiçbir şekilde misillemeyle karşılaşmayacağının güvence altına alınmasıdır.
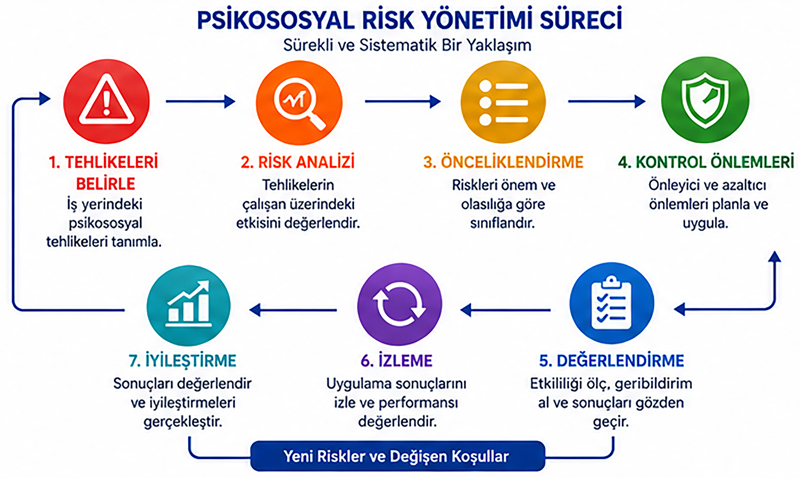
Çalışan katılımı ise standardın ısrarla üzerinde durduğu ikinci bileşendir. Çalışanların ve varsa temsilcilerinin, tehlike tanımlama ile başlayıp, kontrol önlemlerinin tasarımına kadar sürecin her aşamasına gerçek bir girdi sağlayacak şekilde dahil edilmesi beklenmektedir.
3. Planlama: Psikososyal Risk Analizinin Merkezi Adımı
PUKO döngüsünün “Planla” evresi, standardın diğer tüm maddelerinin üzerine oturduğu asıl teknik çekirdektir; burada yapılan iş, doğrudan psikososyal risk analizidir. Bu analiz iki ayrı ama birbirini besleyen adımdan oluşur: önce tehlike kaynaklarının sistematik biçimde tanımlanması, ardından bu kaynakların olasılık ve etki boyutlarıyla değerlendirilmesi. Kılavuz bu tanımlama sürecini tek seferlik bir envanter çıkarma işi olarak görmemektedir; süreklilik taşıyan ve proaktif işleyen bir mekanizma olarak kurgulanmalıdır.
ISO 45003, tehlike kaynaklarını üç ayrı düzlemde ele almaktadır ve bu üçlü ayrım, analiz kurgusunun omurgasını oluşturur: işin organizasyonu, bir işin içeriğinin nasıl tasarlandığıyla ilgilidir; görevlerin, sorumlulukların, iş temposunun ve karar yetkisinin kurgulanış biçimini kapsar. Sosyal unsurlar, insan etkileşimini, grup dinamiklerini ve bu etkileşimlerin nasıl yönetildiğini içerir; ilişkiler, iletişim, liderlik ve örgüt kültürü bunun içinde yer alır. Çalışma ortamı ise tehlikeli iş koşullarının psikolojik etkilerine odaklanır; yani, fiziksel ortam, donanım ve riskli görevlerin çalışan üzerindeki dolaylı psikolojik yükü odak noktasıdır.
4. Uygula: Destek ve Operasyon
Tehlike tanımlama ve risk değerlendirmesi tamamlandıktan sonra, kılavuz iki ayrı ama birbirini tamamlayan maddeye geçer: Destek ve Operasyon. Destek maddesi, kontrol önlemlerinin hayata geçirilebilmesi için kurumun altyapısını hazırlamasını; Operasyon maddesi ise bu altyapı üzerinde fiilen uygulanacak önlemleri tanımlar. Bu ayrım önemlidir, çünkü uygulamada sıkça karşılaşılan bir hata, kurumların doğrudan önlem listesine atlayıp destek yapısını atlamasıdır. Oysa, eğitim almamış, yetkin olmayan veya iletişim kanalı zayıf bir kurumda, en iyi tasarlanmış kontrol önlemi bile sahada karşılık bulmaz.
Değişim Yönetimi ve Tedarik Zinciri
Kılavuz, kurumsal değişimlerin (yeniden yapılanma, teknolojik dönüşüm, liderlik değişikliği) kendi başına yeni psikososyal riskler doğurabileceğini vurgular. Bu nedenle her önemli değişim süreci öncesinde ve süresince çalışanların bilgilendirilmesi ve mümkün olduğunca sürece dahil edilmesi beklenmektedir. Aynı mantık, tedarik, sözleşme ve dış kaynak kullanımı için de geçerlidir: bir kurumun yüklenicilerle, taşeronlarla veya tedarikçilerle kurduğu ilişki biçimi, çalışma programlarını, iş yüklerini ve iş güvencesini etkileyerek dolaylı bir psikososyal risk kaynağına dönüşebilir.
Acil Durum Hazırlığı
Kılavuz, doğal afet, şiddet olayı, bir meslektaşın intiharı veya toplu işten çıkarma gibi acil durumların psikolojik sağlık açısından da bir kriz yarattığını kabul etmektedir. Bu nedenle kurumların, yalnızca fiziksel güvenlik prosedürleri değil, bu tür olaylara psikolojik ilk müdahale sağlayacak yetkin kişileri veya dış uzmanları önceden tanımlamış olması beklenmektedir.
Rehabilitasyon ve İşe Dönüş
Kılavuzun dikkat çeken bir vurgusu, işe dönüş sürecinin kendisinin yeni bir psikososyal risk kaynağı olabileceğidir. Uzun süreli bir yokluğun ardından işe dönen çalışan, değişmiş görev tanımları, yeni ekip dinamikleri veya gözetim biçimleriyle karşılaşabilir; bu geçiş iyi yönetilmezse, ilk maruziyeti yaratan koşullar farklı bir biçimde tekrar ortaya çıkabilir. Bu nedenle rehabilitasyon programları, yalnızca sağlık hizmetine erişimle sınırlı kalmamalı, etkilenen çalışanla doğrudan görüşülerek makul çalışma düzenlemeleri planlanmalı ve süreç düzenli olarak takip edilmelidir.
5. Kontrol Et: Performans Değerlendirmesi
PUKO döngüsünün bu evresi, uygulanan kontrol önlemlerinin gerçekten işleyip işlemediğini sınayan aşamadır. Standardın burada koyduğu temel ilke şudur: psikososyal risk yönetimi bir kez kurulup unutulacak bir sistem değildir; düzenli izlenmesi, ölçülmesi ve gerektiğinde revize edilmesi gereken canlı bir döngüdür. Bu evre üç bileşenden oluşur: izleme ve ölçüm, iç denetim, yönetimin gözden geçirmesi.
İzleme, Ölçüm ve Analiz
Kılavuz, kurumların psikososyal risk yönetimi performansını izlemek için sistematik bir yaklaşım kurmasını ister. Bu izleme altı amaca hizmet eder: politikaya ne ölçüde uyulduğunu görmek, iş yerindeki psikolojik sağlık ve güvenlik faaliyetleri hakkında veri toplamak, tehlike tanımlama ve risk değerlendirme süreçlerinin fiilen çalışıp çalışmadığını sınamak, iyileştirme kararları için temel oluşturmak, yasal yükümlülüklere uyumu görmek ve genel olarak sistemin işleyişi hakkında bilgi sağlamak.
İç Denetim
İç denetim, izleme faaliyetlerinden farklı bir işlev görür: burada amaç sistemin kendisinin planlandığı gibi işleyip işlemediğini bağımsız bir gözle sınamaktır. İç denetçi eğitimi almış ekiplerin, planlı aralıklarla yürüttüğü denetimlerin bulguları, psikososyal risk yönetiminin verimliliğini değerlendirmek ve performans açıklarını iyileştirme fırsatlarına dönüştürmek için kullanılması beklenmektedir.
Yönetimin Gözden Geçirmesi
Döngünün bu son bileşeninde izleme ve iç denetimden elde edilen bulgular, planlı aralıklarla üst yönetime taşınır ve burada sistemin bütüncül yeterliliği, uygunluğu ve etkinliği değerlendirilir. Üst yönetim bu değerlendirmenin sonuçlarını, uygun biçimde çalışanlara ve ilgili taraflara geri iletmekle de yükümlüdür. Yani, bu adım tek yönlü bir rapor okuma faaliyeti olmamalıdır; döngüyü bir sonraki planlama evresine bağlayan bir geri bildirim halkası olarak yapılandırılmalıdır.
6. Önlem Al: İyileştirme
PUKO döngüsünün son evresi, performans değerlendirmesinden çıkan bulguları somut değişikliğe dönüştüren aşamadır. Kılavuz burada münferit olay ve uygunsuzluklara verilen tepki ile sistemin bütününü ileriye taşıyan sürekli iyileştirme arasında bir ayrım yapmaktadır. Bir kurumun yalnızca olay bazlı düzeltmelerle sınırlı kalması, psikososyal risk yönetimini reaktif bir hasar kontrolüne indirger; oysa kılavuzun hedeflediği, sistemin kendi kendini geliştiren bir yapıya kavuşmasıdır.
Görüldüğü gibi ISO 45003, psikososyal risk yönetimini iyi niyetli bir söylemden çıkarıp, ISO 45001 temelli bir yönetim sisteminin somut bir parçası hâline getirmektedir. Diğer taraftan, 6331 sayılı İş Sağlığı ve Güvenliği Kanunu (2012)’nun aynı yıl yayımlanan “İş Sağlığı ve Güvenliği Risk Değerlendirmesi Yönetmeliği” gereğince psikososyal risk değerlendirmesi yapılması zorunludur ve ISO 45003 ile kurumların bir yönetim sistemi yapılandırmasına imkan tanımaktadır. Burada altı çizilmesi gereken bir nokta daha var: ISO 45003, kalite, çevre veya bilgi güvenliği gibi diğer standartlarda da olduğu gibi süreçleri bir uzman grubuna yüklememektedir.
Kılavuz, işin tasarımından sosyal koşullara ve fiziksel çalışma ortamına kadar psikolojik sağlığı koruyucu bir yapı kurmayı, yönetim rolü olan ya da olmayan tüm çalışanları ve kurumun tüm birimlerini kapsayan bir sorumluluk alanı olarak tanımlar; yani mesele tek bir departman ya da uzman grubuna teslim edilemez. ISO 45003 kapsamında herhangi bir klinik değerlendirme, tanı koyma süreci ya da psikopatoloji odaklı bir yaklaşım yer almaz; standardın hedefi bireyi “düzeltmek” değil, işin kendisini, yönetim pratiklerini ve çalışma koşullarını psikolojik sağlığı koruyacak biçimde yeniden kurgulamaktır.
Kaynaklar ve Ek Okuma Önerileri:
-
International Labour Organization. (1981). 155 No’lu İş Sağlığı ve Güvenliği ve Çalışma Ortamına İlişkin Sözleşme. https://www.ilo.org/tr/resource/155-nolu-sagligi-ve-guvenligi-ve-calisma-ortamina-iliskin-sozlesme
-
International Labour Organization. (2001). Guidelines on occupational safety and health management systems, ILO-OSH 2001. International Labour Office. https://www.ilo.org/sites/default/files/wcmsp5/groups/public/@dgreports/@dcomm/@publ/documents/publication/wcms_publ_9221116344_en.pdf
-
International Labour Organization. (2006). 187 Sayılı İş Sağlığı ve Güvenliğini Geliştirme Çerçeve Sözleşmesi. https://www.ilo.org/tr/resource/187-nolu-sagligi-ve-guvenligini-gelistirme-cerceve-sozlesmesi
-
International Labour Organization. (2022). A safe and healthy working environment is a fundamental principle and right at work. International Labour Office. https://www.ilo.org/topics-and-sectors/safety-and-health-work/safe-and-healthy-working-environment-fundamental-principle-and-right-work
-
Işık, İ., Işık, A. F., & Kuzdağ, Y. (2026). Psikososyal tehlikeler, riskler, güvenli ve güvensiz iş davranışları. Safe Zone Journal, (13), 34–40.
-
İş Sağlığı ve Güvenliği Risk Değerlendirmesi Yönetmeliği. (2012). Resmî Gazete, Sayı: 28512.
-
Türk Standardları Enstitüsü. (2022). TS ISO 45003: İş sağlığı ve güvenliği yönetimi — İş yerinde psikolojik sağlık ve güvenlik — Psikososyal riskleri yönetmek için kılavuz.
-
6331 Sayılı İş Sağlığı ve Güvenliği Kanunu. (2012). Resmî Gazete, Sayı: 28339.